Åtkomst till Microsoft 365 beviljas via applikationsbehörigheter (administratörsgodkännande). Produkten har tre godkännandepaket:
Demo — utvärdering/testperiod (läsbehörigheter samt Mail.Send för rapporter)
Produktion — fullständig bearbetning (skrivbehörighet, etiketter, Teams, SharePoint). Ingen av dessa behörigheter är valfria.
Produktion + DLP — Produktion plus Copilot, DLP Teams-app, granskningslogg samt Exchange-transportregler
Godkänn endast det paket som motsvarar hur ni använder plattformen. Dessa listor anger de behörigheter som produkten faktiskt begär. Delegerad User.Read ingår inte i något paket.
Behörighetspaket
DEMO
Skrivskyddad utvärdering. Söker igenom e-post och filer, läser katalogen och skickar rapporter. Kan inte radera, märka eller ändra innehåll. Enbart Graph — inga SharePoint REST-approller och ingen Exchange.ManageAsApp.
Microsoft Graph (applikation)
Directory.Read.All (AD)
Files.Read.All
Mail.Read (Exchange Online)
Mail.Send (Skickar rapporter)
User.Read.All (AD)
Retur-URL:
Produktion
Fullständig bearbetning. Identifierar och klassificerar personuppgifter och tillämpar därefter godkända raderingar och etiketter i Exchange, OneDrive, SharePoint och Teams. Inget raderas utan uttryckligt mänskligt godkännande. Samtliga behörigheter nedan är obligatoriska — ingen är valfri.
Microsoft Graph (applikation)
ChannelMessage.Read.All
Chat.Read.All
Contacts.Read (Extrahera kända personer)
Directory.Read.All (AD)
Files.ReadWrite.All (OneDrive)
InformationProtectionPolicy.Read.All (MIP-etiketter)
Mail.ReadWrite (Exchange Online)
Mail.Send (Skickar rapporter)
MailboxSettings.ReadWrite (Outlook-kategorier)
Sites.FullControl.All (SharePoint)
Sites.ReadWrite.All (SharePoint)
Team.ReadBasic.All (Teams-källa)
User.Read.All (AD)
SharePoint (applikation)
Sites.FullControl.All
Sites.Read.All
User.Read.All
Produktion + DLP
Produktion plus realtidsbaserad dataförlustskydd (DLP): aviserar eller blockerar känslig delning, inklusive Copilot, samt tillämpar Exchange-transportregler. Endast kunder som aktiverar DLP godkänner detta paket.
Inkluderar samtliga Microsoft Graph- och SharePoint-behörigheter för Produktion ovan, plus:
Microsoft Graph (ytterligare, applikation)
AiEnterpriseInteraction.Read.All (Copilot-källa)
AppCatalog.Read.All (DLP-bot)
AuditLogsQuery.Read.All (Copilot-granskning)
TeamsAppInstallation.ReadWriteForTeam.All (DLP Teams)
TeamsAppInstallation.ReadWriteForUser.All (DLP Teams)
Office 365 Exchange Online (applikation)
Exchange.ManageAsApp (Exchange-transportregler)
SharePoint (applikation, samma som Produktion)
Sites.FullControl.All
Sites.Read.All
User.Read.All
Tillägg: Exchange Online Archive (EWS)
Detta ingår inte i DEMO, Produktion eller Produktion + DLP. Lägg till detta enbart om Online Archive genomsöks via EWS:
full_access_as_app (Online Archive)
Omdirigerings-URL
För Azure AD-autentisering måste plattformstypen vara Webb.
Omdirigerings-URL = primär serverdomän + /api/auth/ad/login/authorized
Om er serverdomän är https://gdpr.dataandmore.com blir omdirigerings-URL:en:
https://gdpr.dataandmore.com/api/auth/ad/login/authorized
Universell retur-URL för DEMO: https://signup.dataandmore.com/api/authorize_redirect
Se även: Omdirigerings-URL — Azure AD-autentisering
Om ni registrerar en egen applikation (i stället för att använda en inbjudan från Data & More eller en länk för administratörsgodkännande):
Skicka applikations-ID (klient-ID) till support@dataandmore.com
Skicka hemlighetens värde (inte hemlighetens ID) direkt till er kontaktperson på Data & More
Inbjudnings- och administratörsgodkännandelänkar använder Data & Mores egna appregistreringar — ni skapar ingen klienthemlighet i det flödet.
Steg-för-steg-guide
1. Applikationsregistrering
Gå till portal.azure.com och logga in med den globala administratören för er 365-domän. Sök efter och välj Appregistreringar.
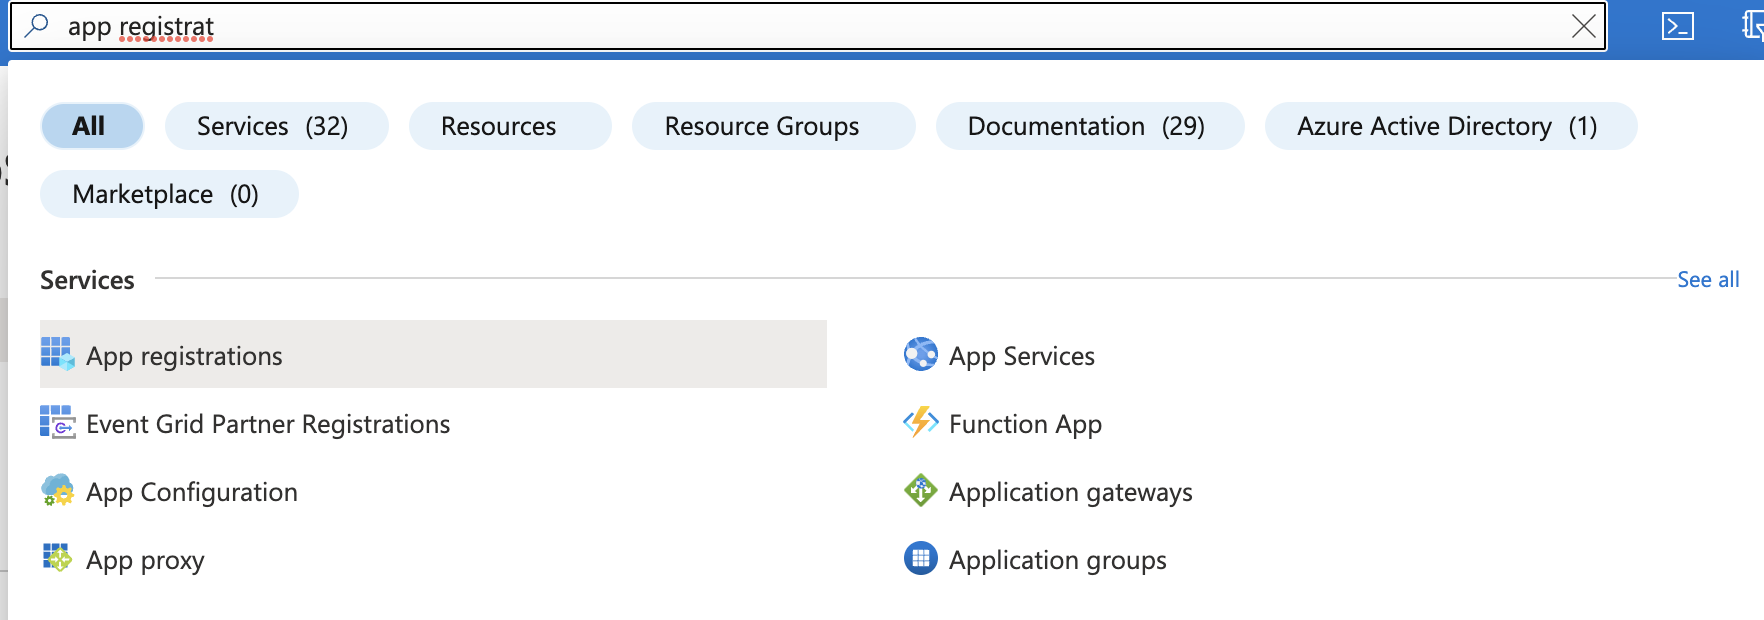
En lista över alla era registrerade applikationer visas tillsammans med ett antal alternativ längst upp. Välj Ny registrering.
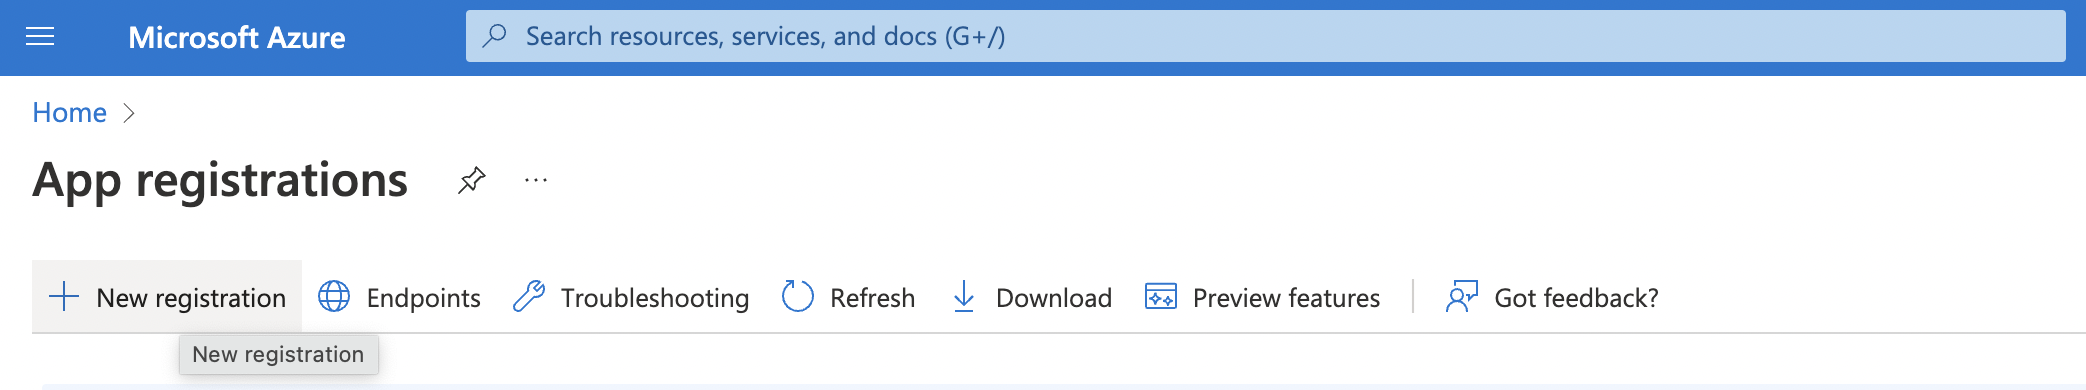
När du skapar en ny appregistrering behöver du ange ett namn, välja vem som ska kunna använda applikationen samt ange en omdirigerings-URL.
Omdirigerings-URL — "primär serverdomän" +
/api/auth/ad/login/authorized
Om er serverdomän är https://gdpr.dataandmore.com ska omdirigerings-URL:en vara:
https://gdpr.dataandmore.com/api/auth/ad/login/authorized
Klicka på knappen Registrera längst ned till vänster.
När appregistreringen har skapats visas sidan Översikt med alla uppgifter såsom Namn, Klient-ID, Klient-ID, Objekt-ID och övrig information.
2. API-behörigheter
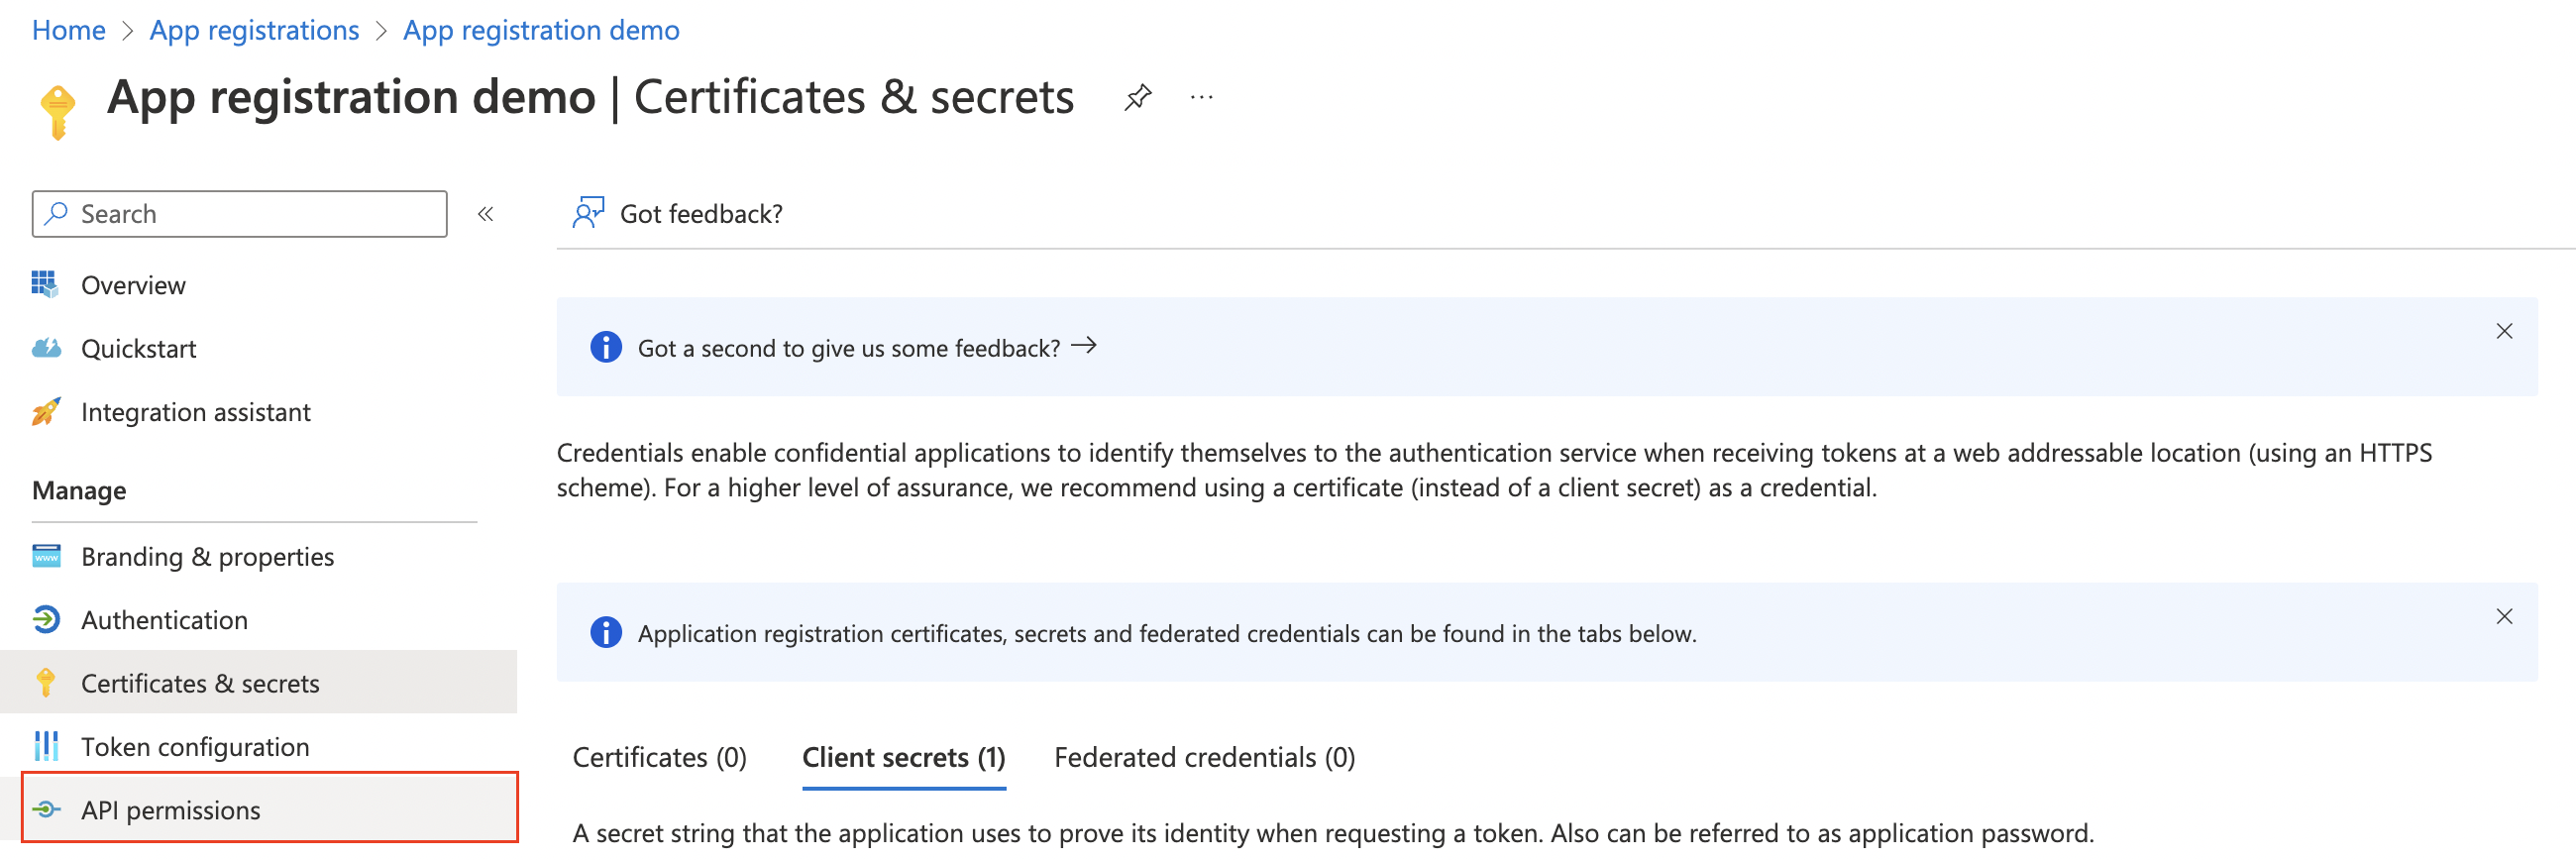
Gå till API-behörigheter i den vänstra menyn.
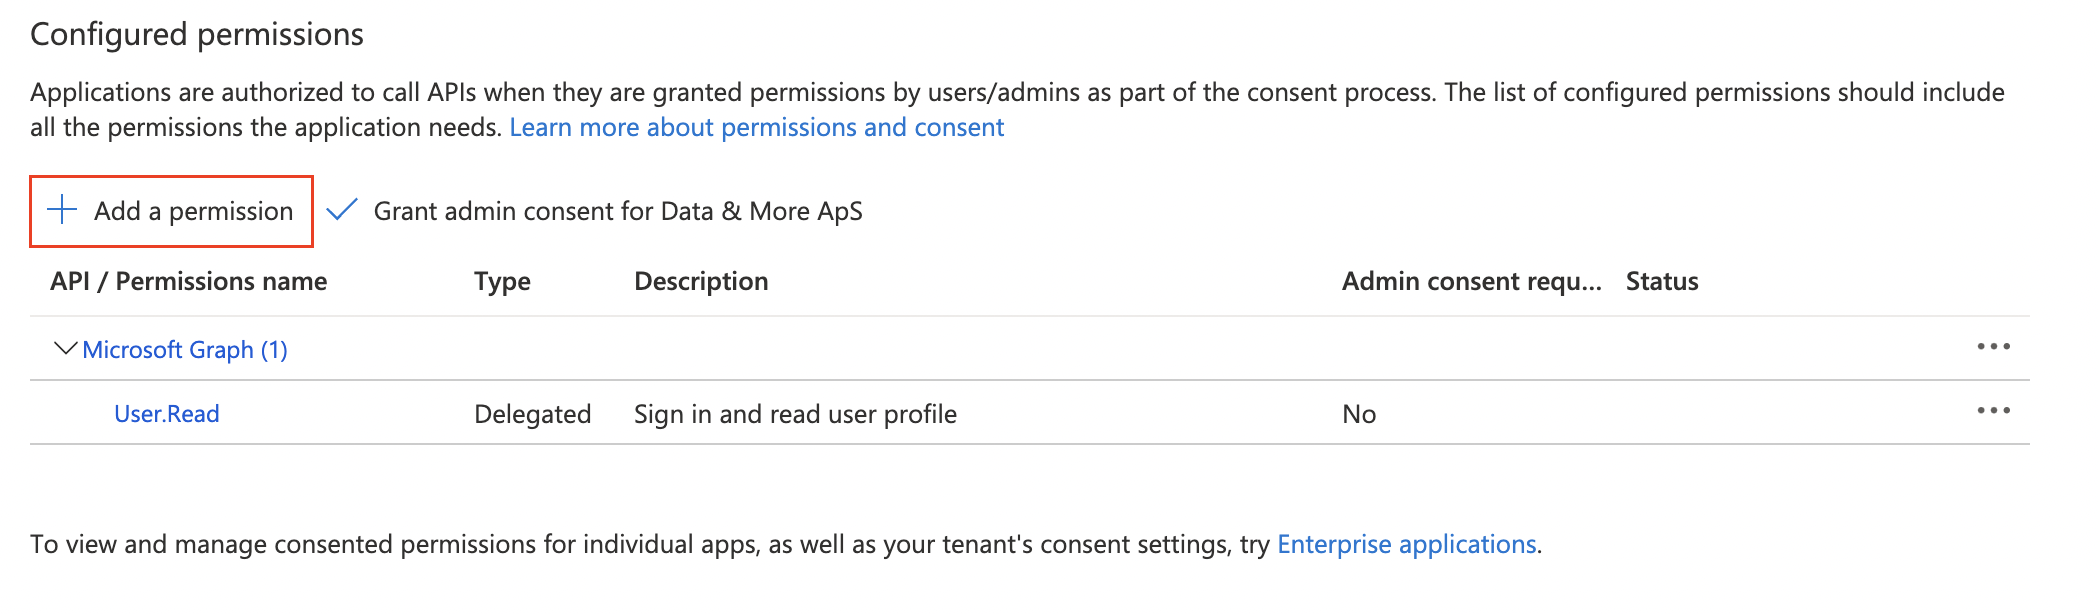
Klicka på Lägg till en behörighet.
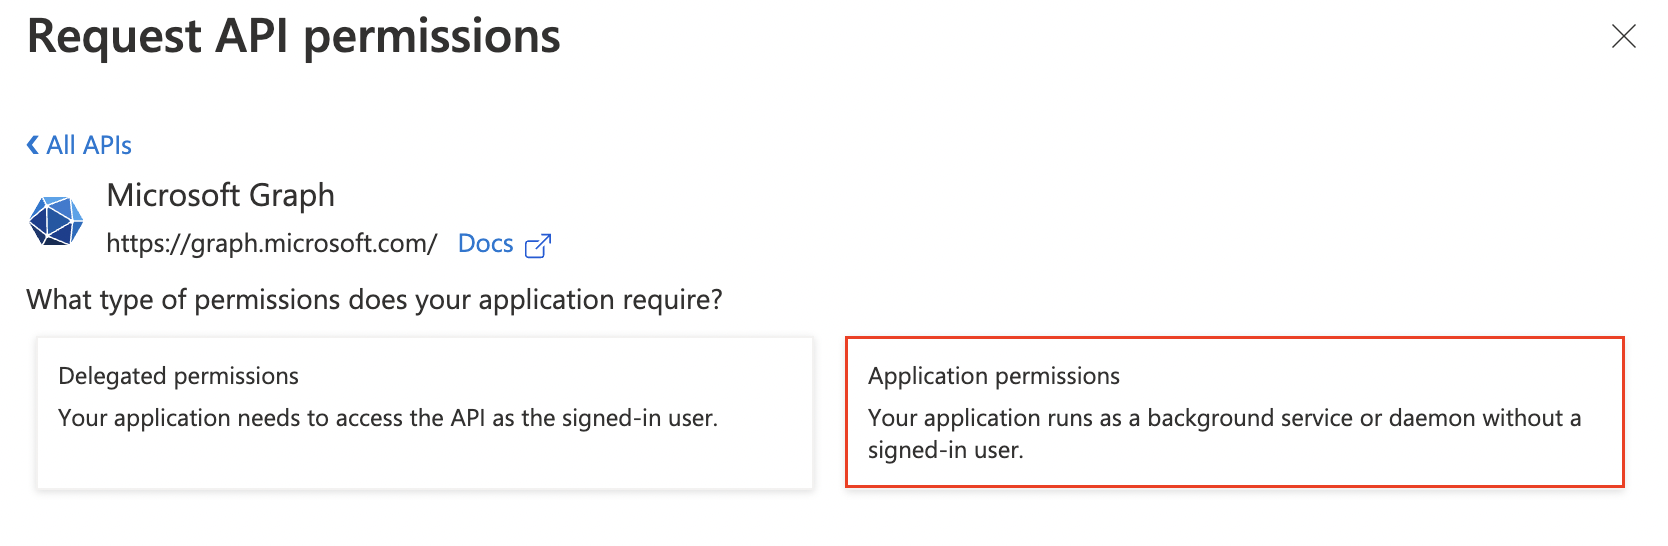
Klicka på Microsoft Graph och välj Applikationsbehörigheter.
Lägg till Microsoft Graph-applikationsbehörigheterna för det paket ni konfigurerar (DEMO, Produktion eller Produktion + DLP) enligt listorna ovan.
För ett typiskt Produktion-Graph-paket, lägg till:
ChannelMessage.Read.All
Chat.Read.All
Contacts.Read (Extrahera kända personer)
Directory.Read.All (AD)
Files.ReadWrite.All (OneDrive)
InformationProtectionPolicy.Read.All (MIP-etiketter)
Mail.ReadWrite (Exchange Online)
Mail.Send (Skickar rapporter)
MailboxSettings.ReadWrite (Outlook-kategorier)
Sites.FullControl.All (SharePoint)
Sites.ReadWrite.All (SharePoint)
Team.ReadBasic.All (Teams-källa)
User.Read.All (AD)
För DEMO används DEMO Graph-listan i stället (läsbehörigheter, inklusive Files.Read.All — inte Files.ReadWrite.All).
För Produktion + DLP läggs Produktion Graph-listan till samt de fem ytterligare Graph-behörigheterna i avsnittet Produktion + DLP.
Klicka på Lägg till behörigheter.
SharePoint (Produktion och Produktion + DLP)
Klicka på Lägg till en behörighet igen, öppna fliken API:er som min organisation använder och sök efter SharePoint. Lägg till följande Applikationsbehörigheter:
Sites.FullControl.All
Sites.Read.All
User.Read.All
Klicka sedan på Lägg till behörigheter.
Office 365 Exchange Online (Produktion + DLP)
Klicka på Lägg till en behörighet, öppna API:er som min organisation använder och sök efter Office 365 Exchange Online.
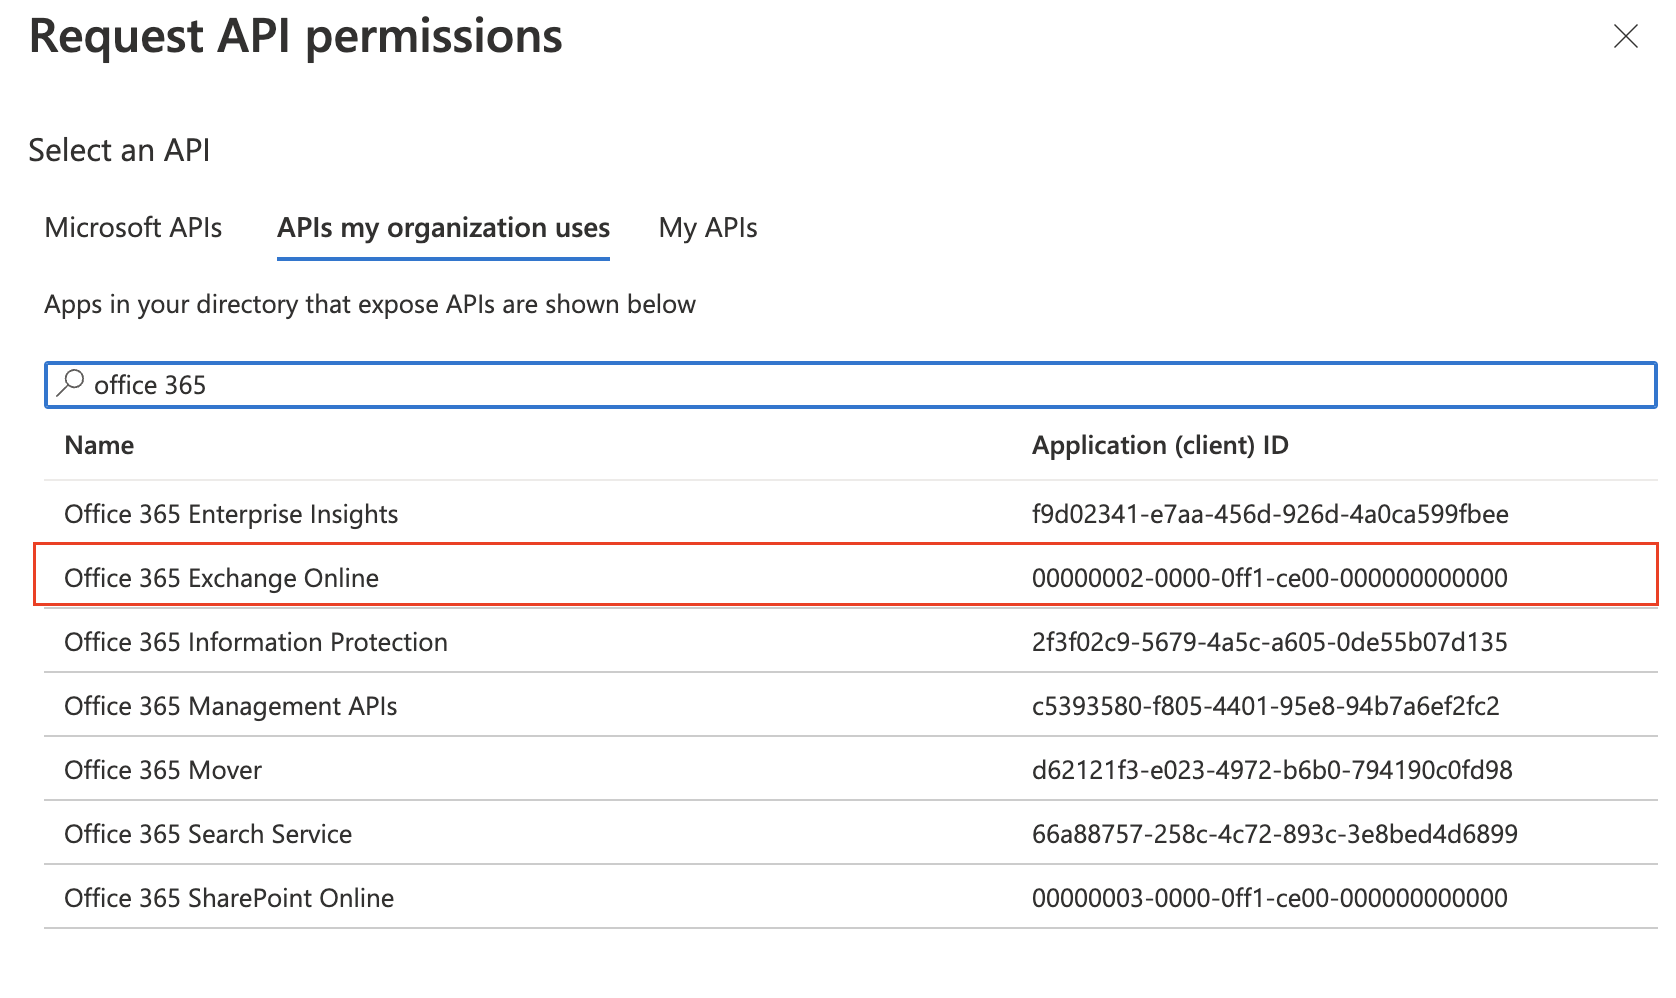
Välj Applikationsbehörigheter, lägg till Exchange.ManageAsApp och klicka på Lägg till behörigheter.
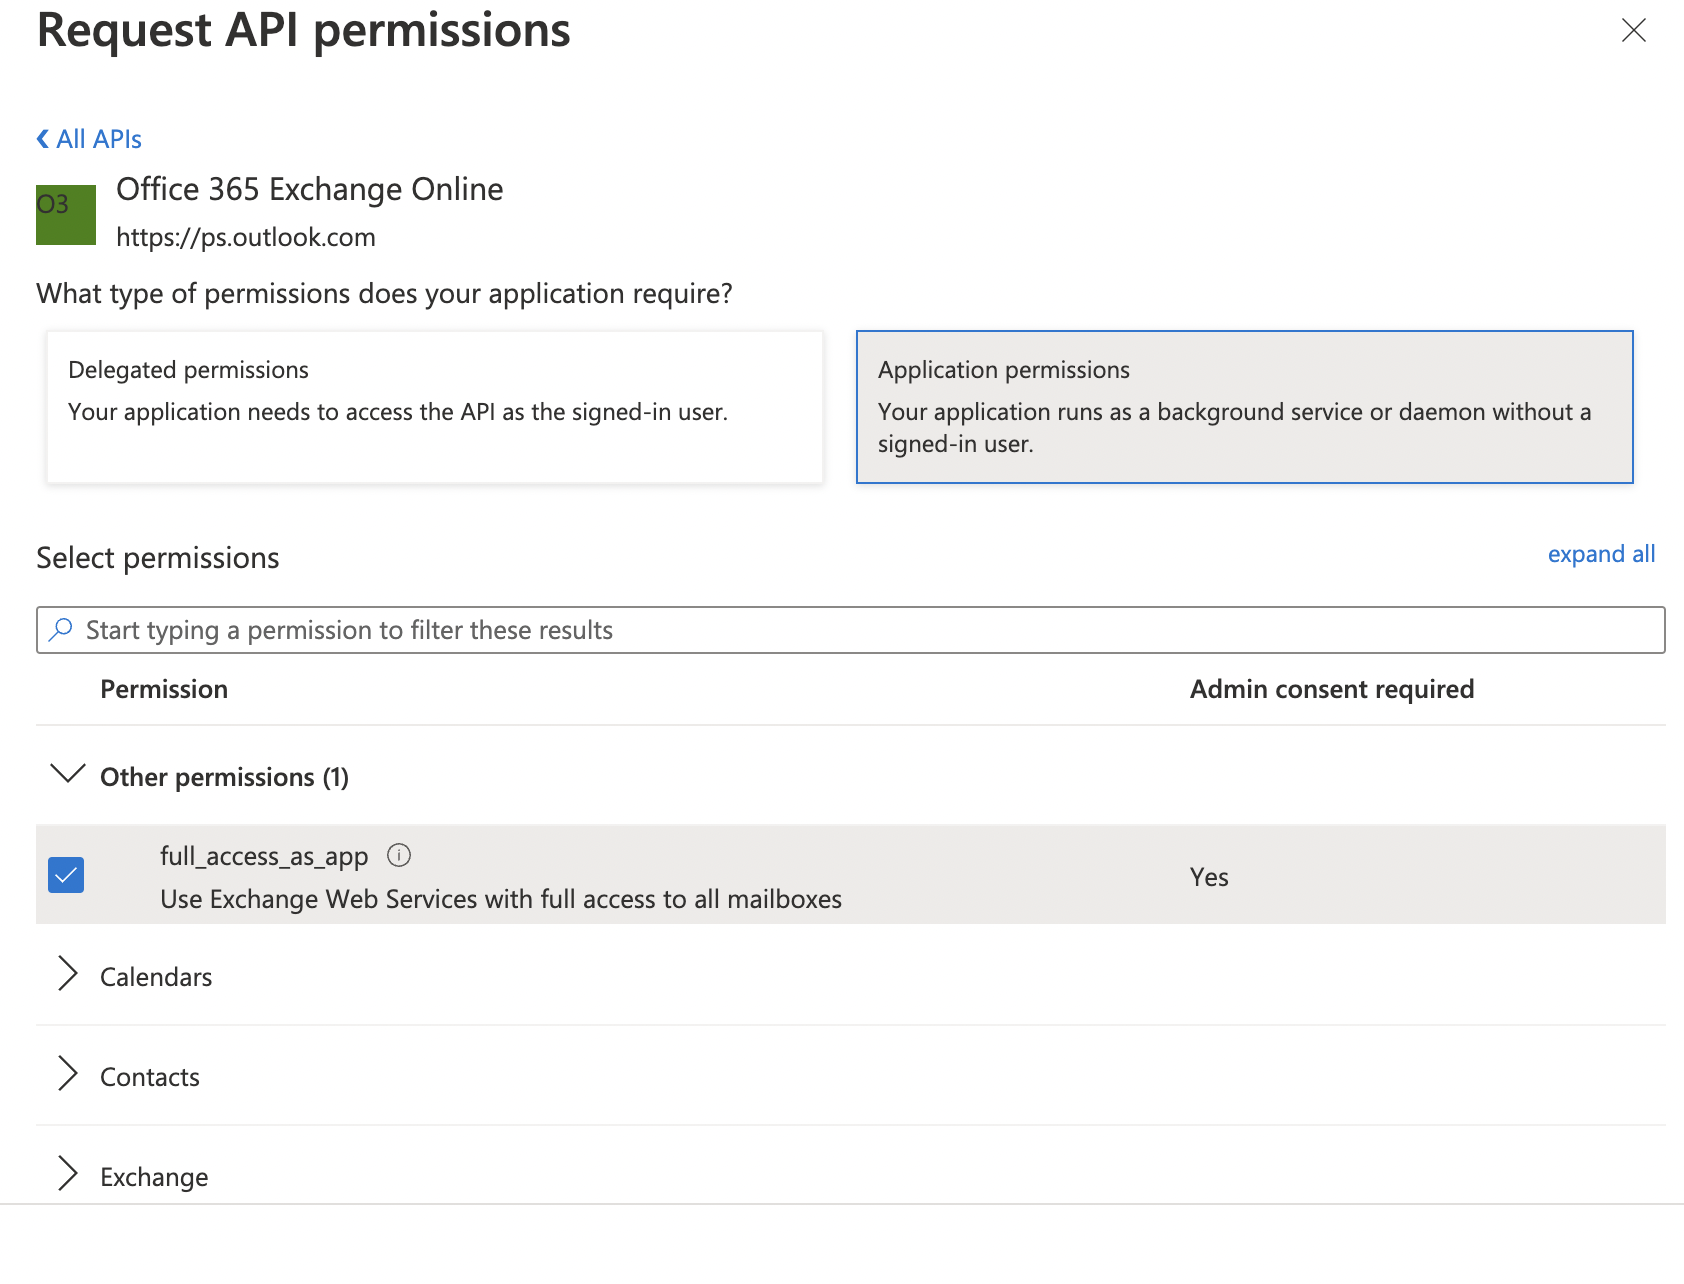
Skärmbilden visar väljaren för Exchange Online-applikationsbehörigheter. Välj Exchange.ManageAsApp för Produktion + DLP. Välj full_access_as_app enbart om ni söker igenom Exchange Online Archive via EWS.
Bevilja administratörsgodkännande
Klicka på Bevilja administratörsgodkännande längst upp i tabellen och bekräfta åtgärden i dialogrutan.
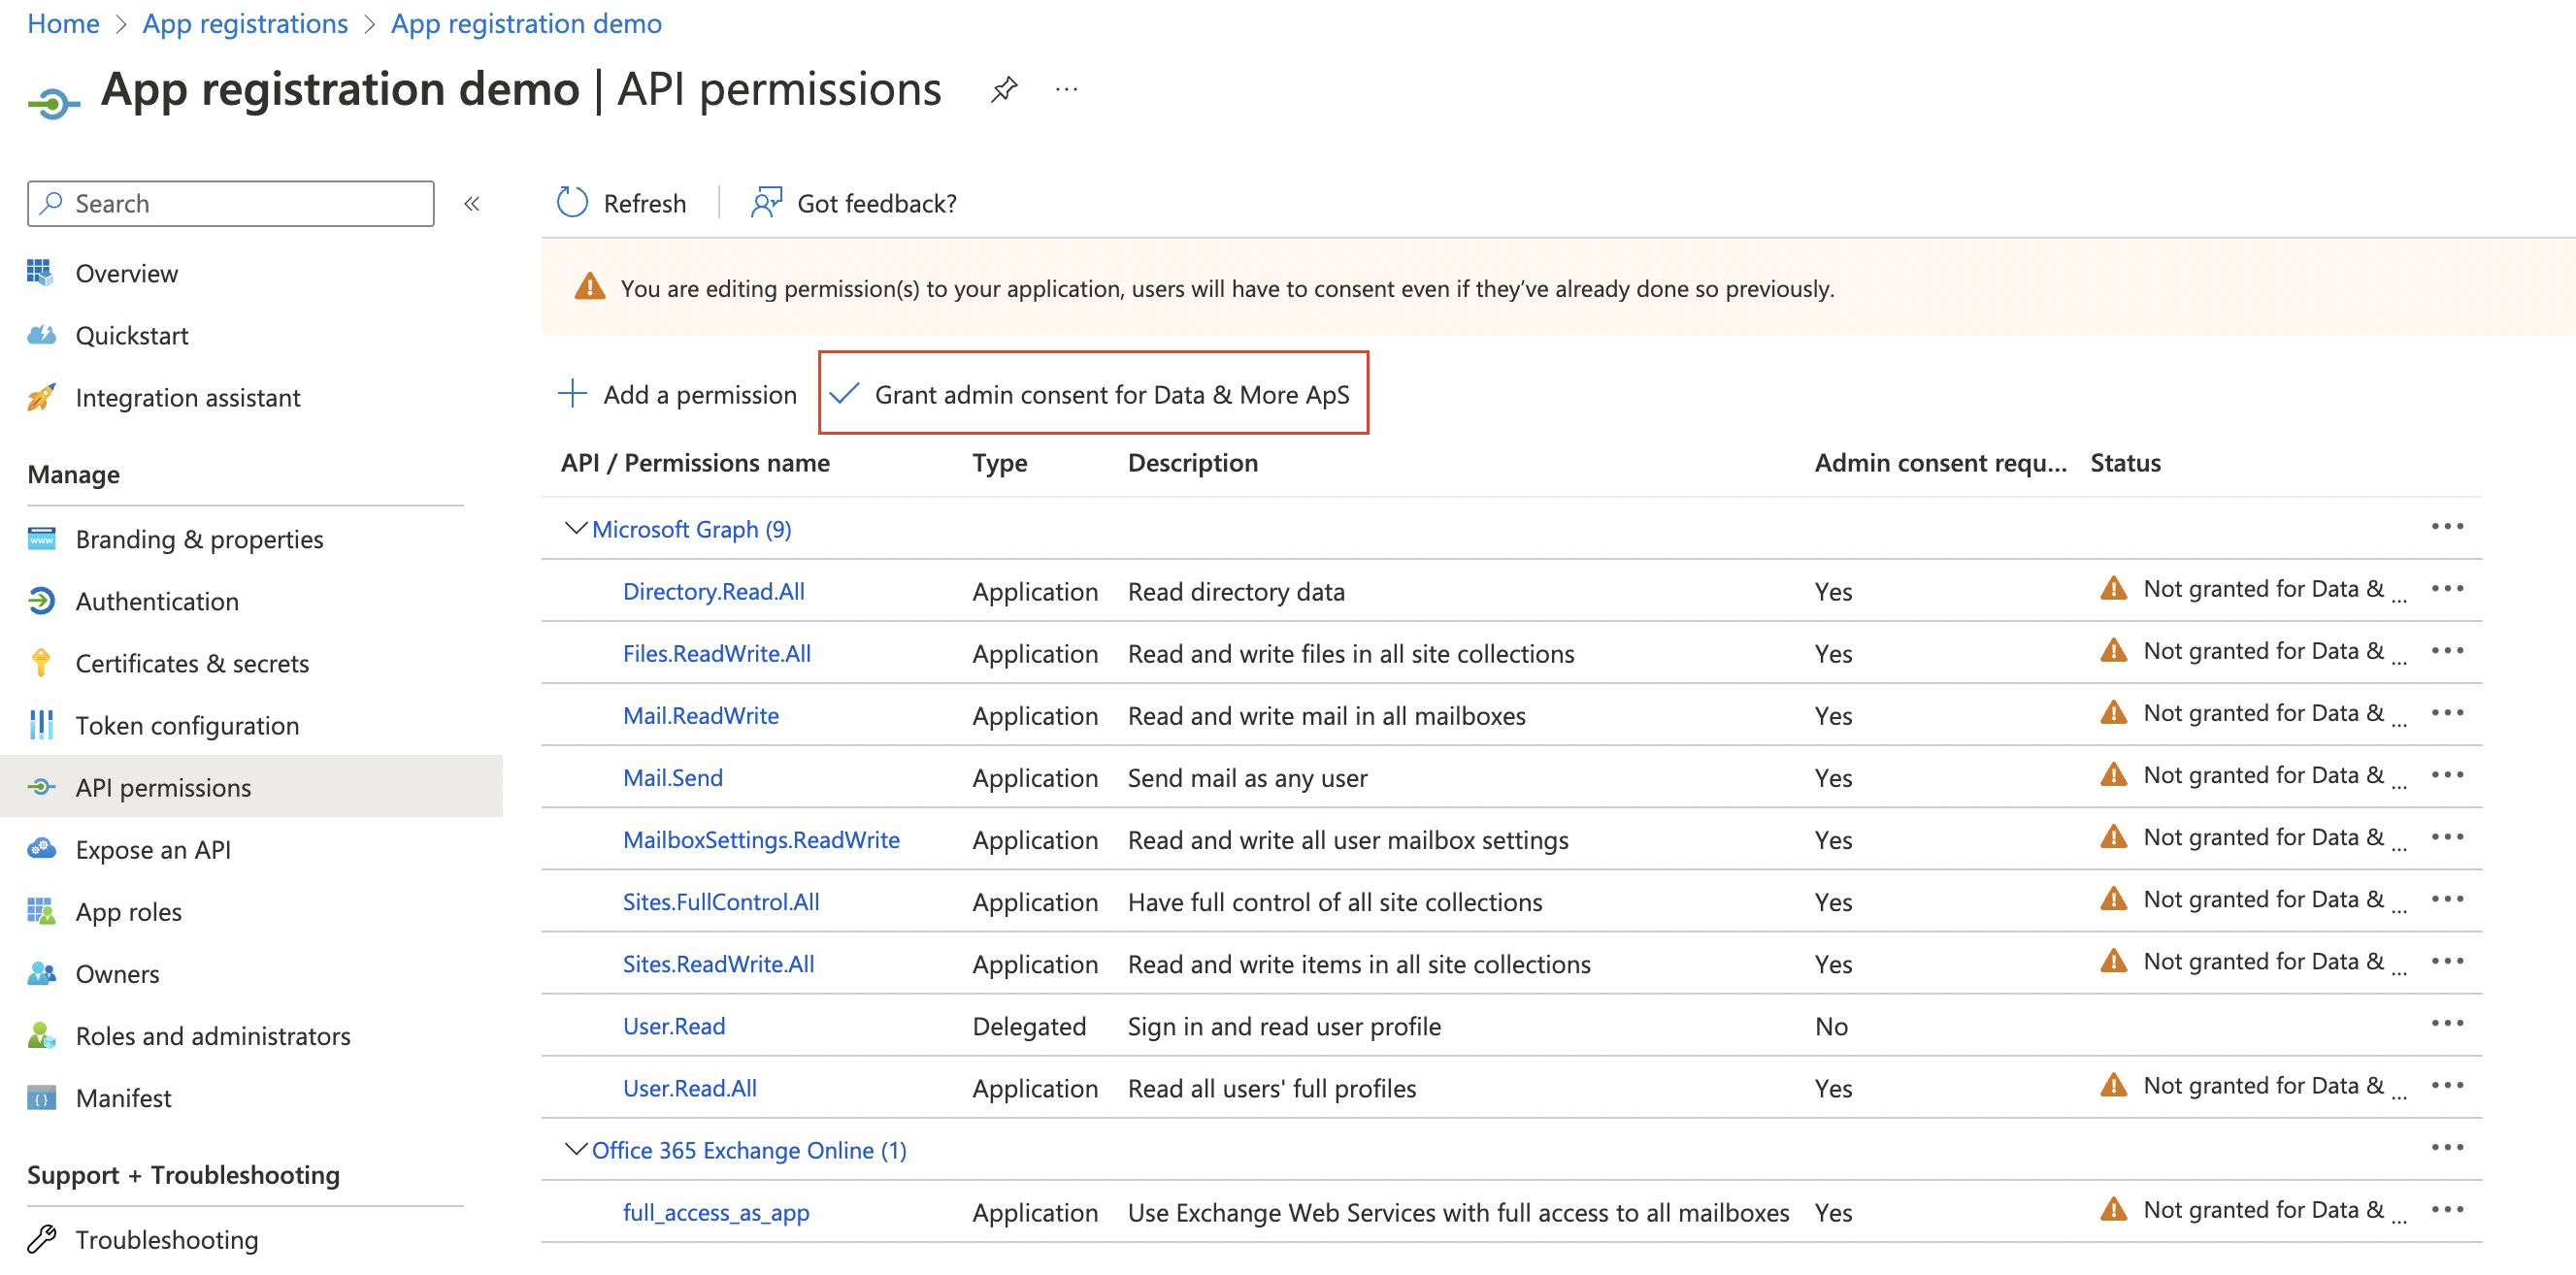
Om åtgärden genomfördes korrekt ska tabellen visa behörigheterna för det valda paketet, samtliga med administratörsgodkännande beviljat:
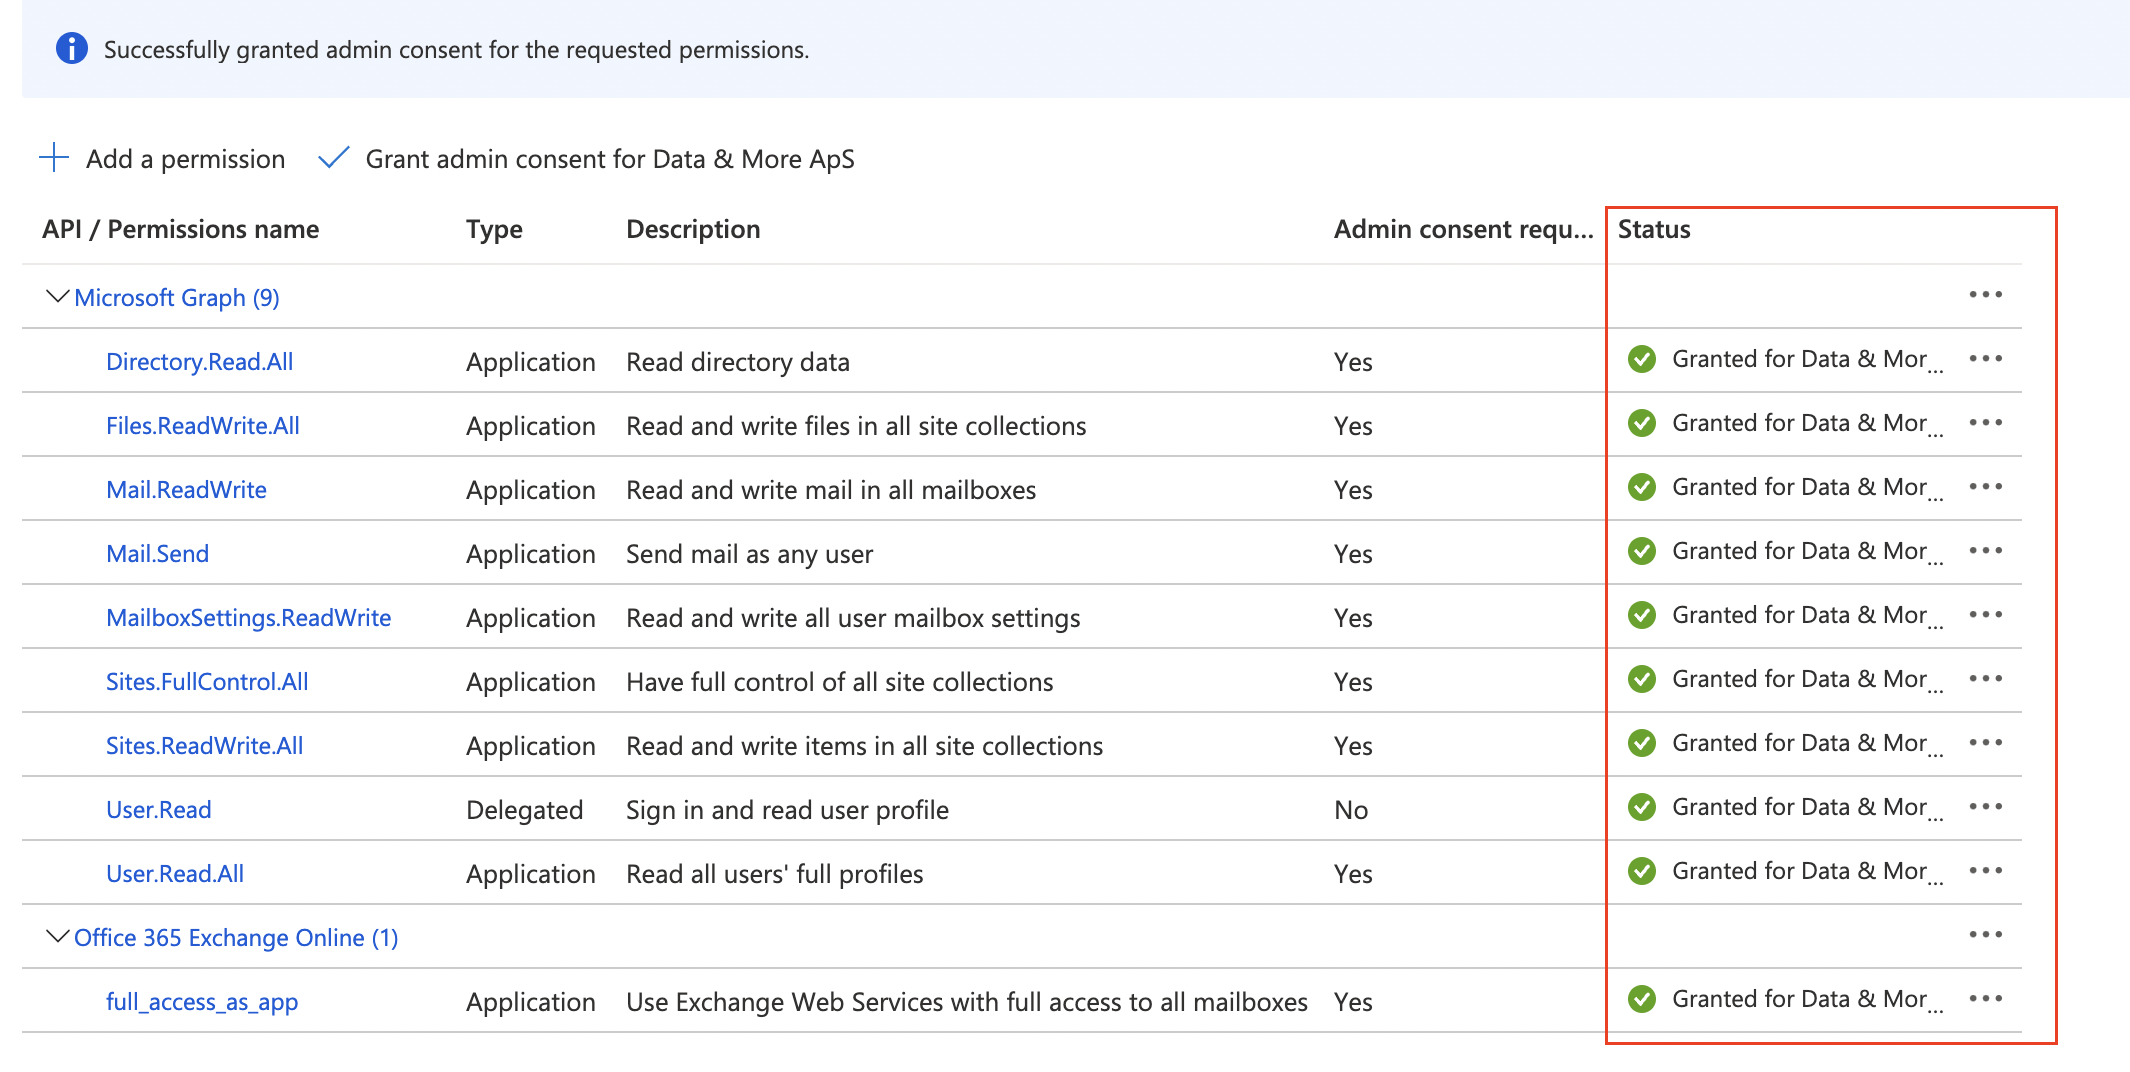
Skärmbilden är ett exempel på en tabell med beviljat godkännande. Exakt vilka rader som visas beror på om ni valt DEMO, Produktion eller Produktion + DLP.
3. Nycklar
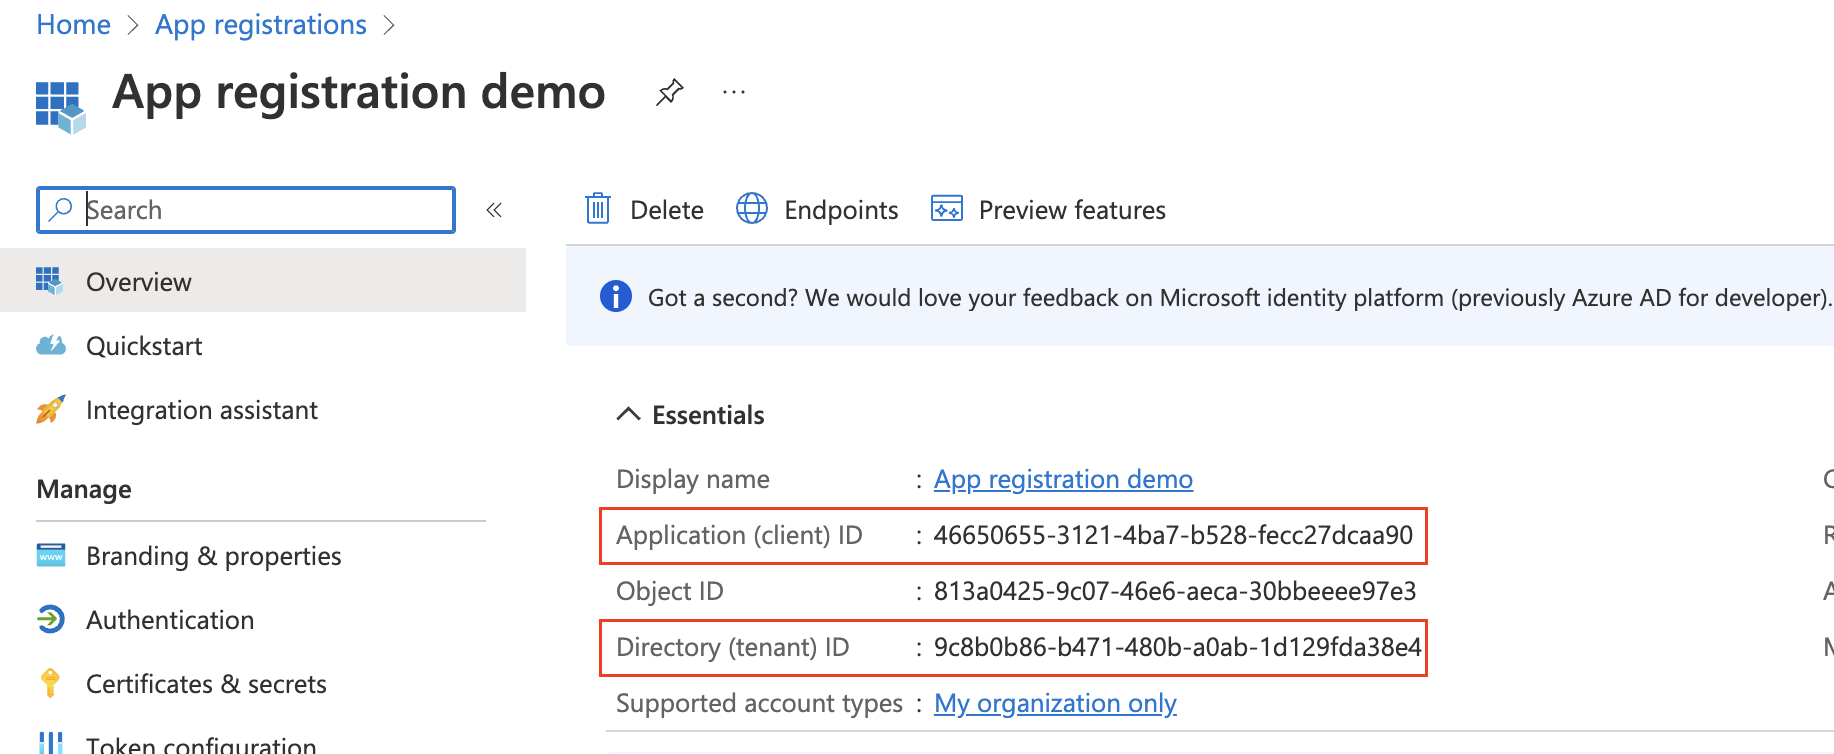
På sidan Översikt för er appregistrering visas uppgifter såsom Namn, Klient-ID, Klientorganisations-ID, Objekt-ID och övrig information.
Ni behöver förse Data & More med: Klient-ID, Klientorganisations-ID och hemlighetsvärde.
Klient-ID och Klientorganisations-ID återfinns på sidan Översikt.
För att hämta hemlighetsvärdet går ni till Certifikat och hemligheter i den vänstra menyn och klickar på Ny klienthemlighet.
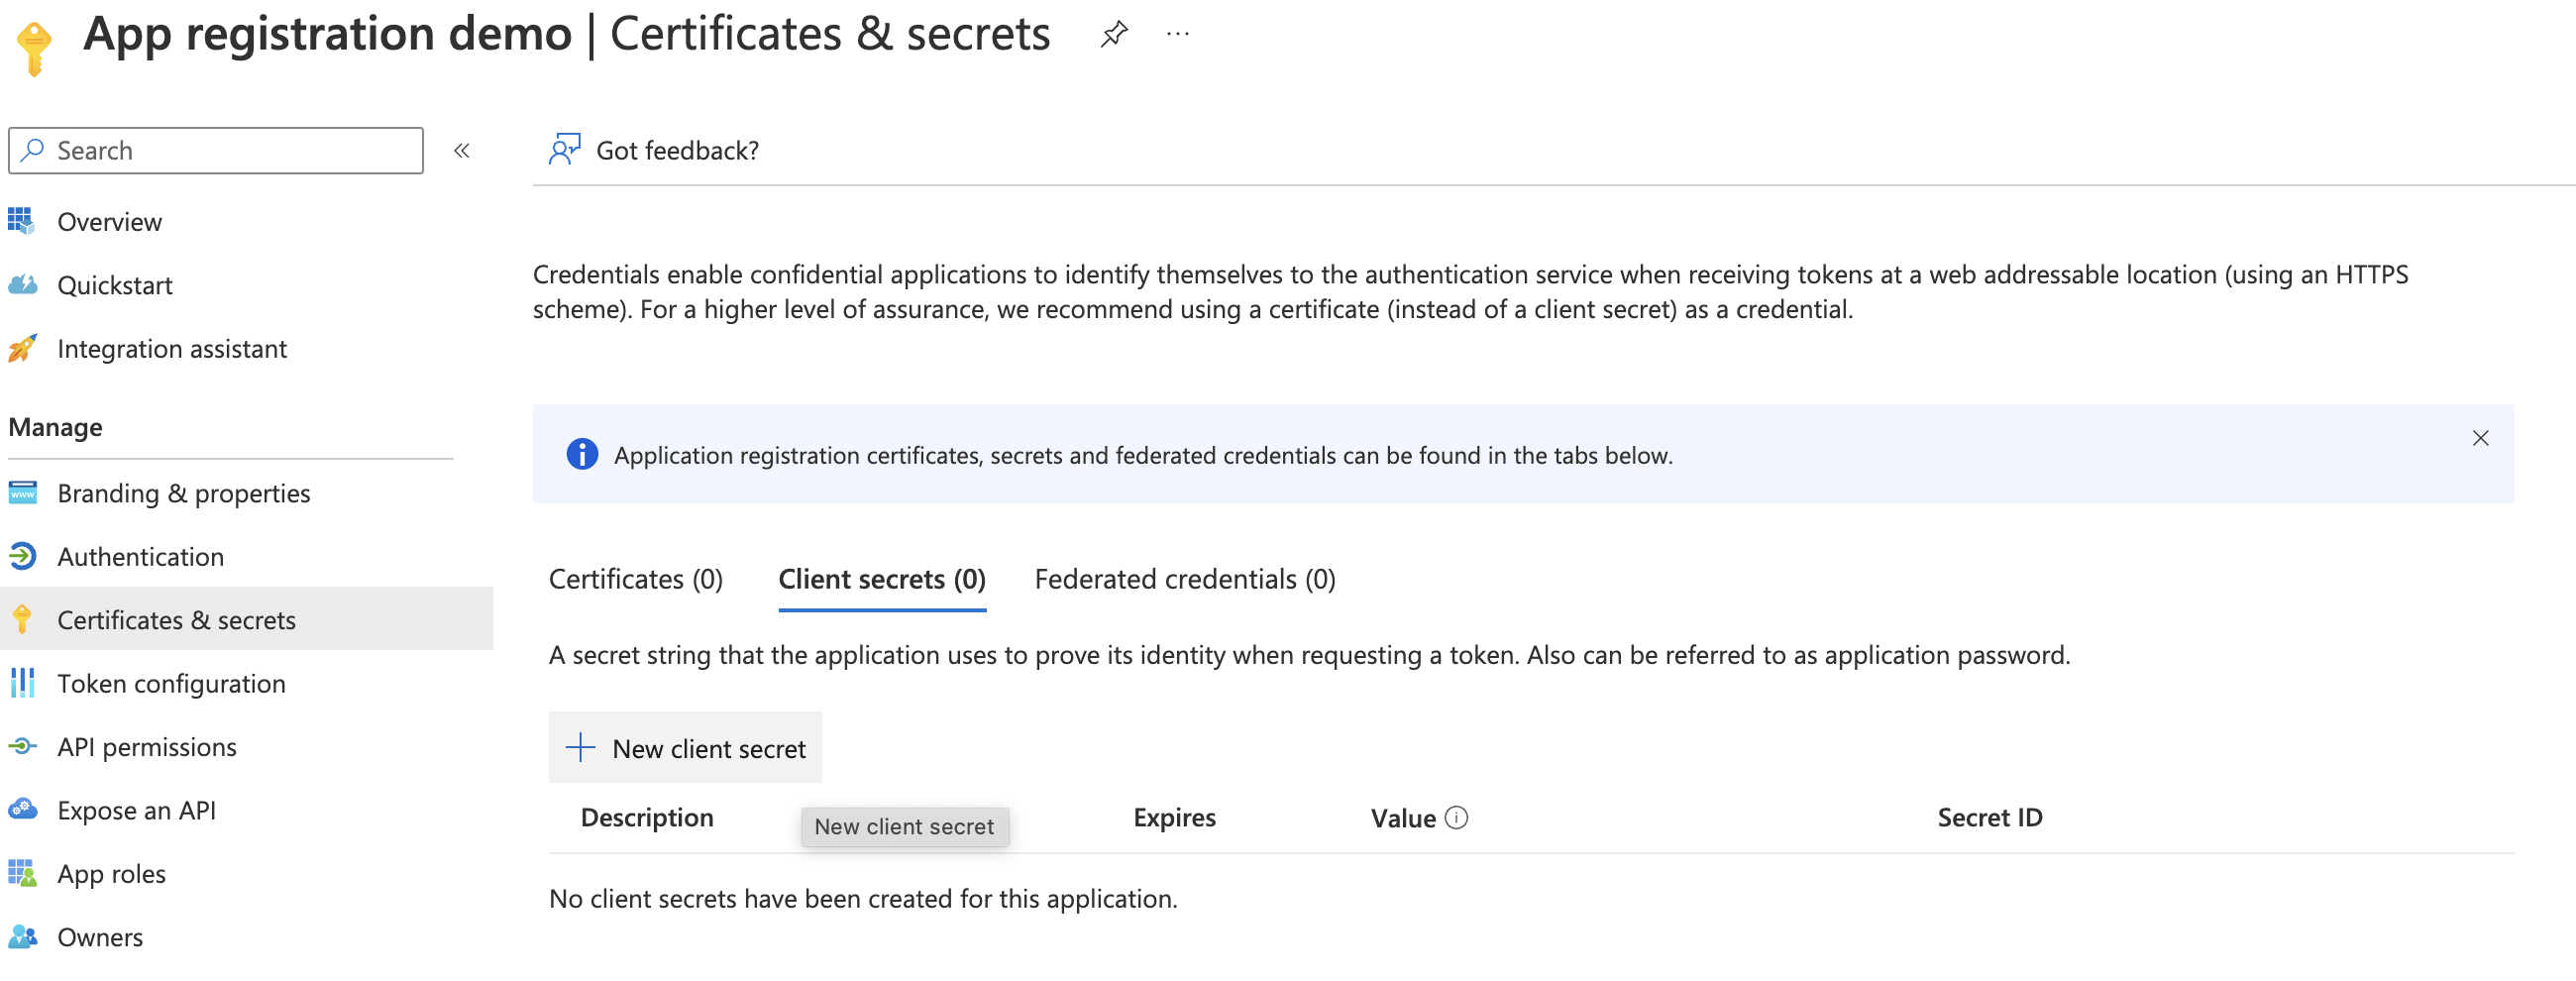
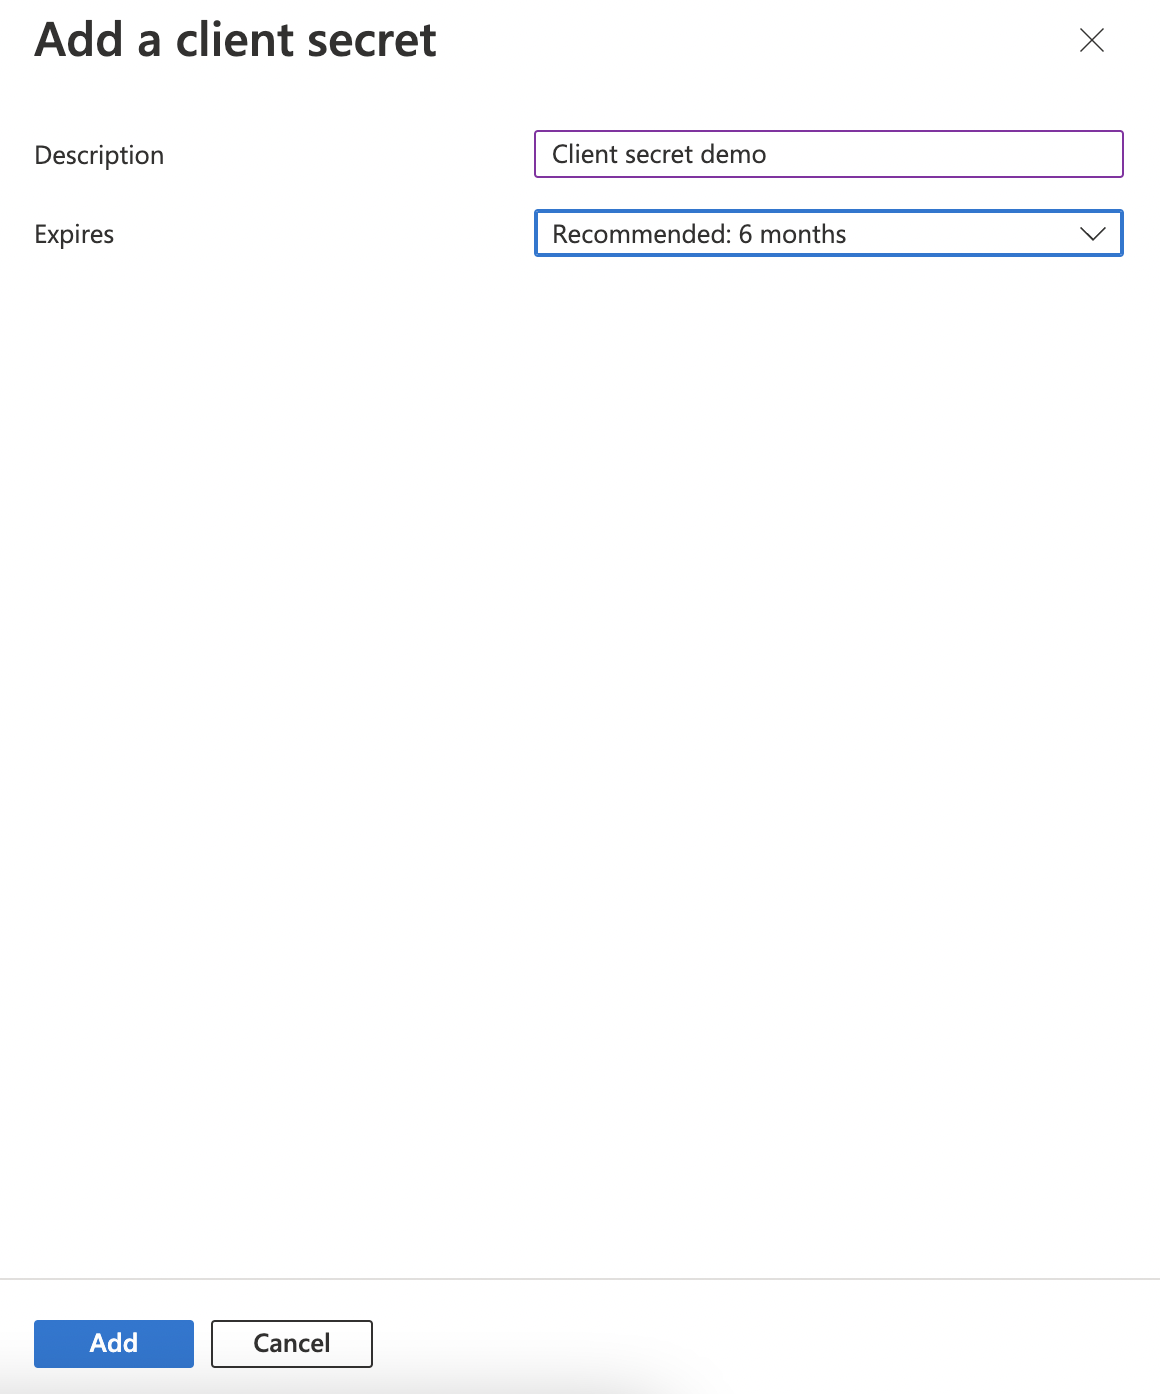
Ange en beskrivning för klienthemligheten samt dess giltighetstid. Klicka därefter på Lägg till.
När klienthemligheten har skapats visas den i listan med alla uppgifter. Hemlighetsvärdet finns här — kopiera det medan ni befinner er på denna sida.
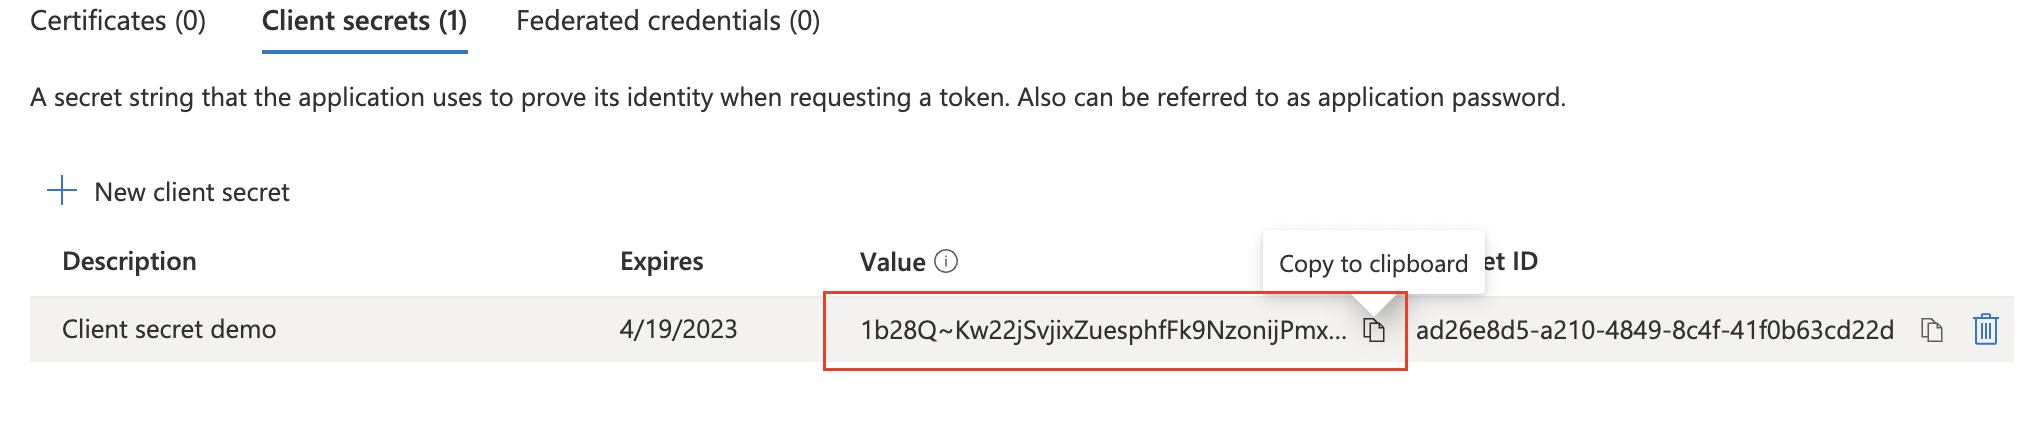
VIKTIGT: Klienthemlighetens värde kan endast visas omedelbart efter att den har skapats. Säkerställ att värdet sparas innan ni lämnar sidan.